Construyendo confianza digital en un mundo poscuántico
La banca venezolana escuchó este año un mensaje que ya no admite postergaciones, la computación cuántica dejó de ser un concepto lejano y empieza a convertirse en un factor real de riesgo para la infraestructura digital que sostiene a las organizaciones.
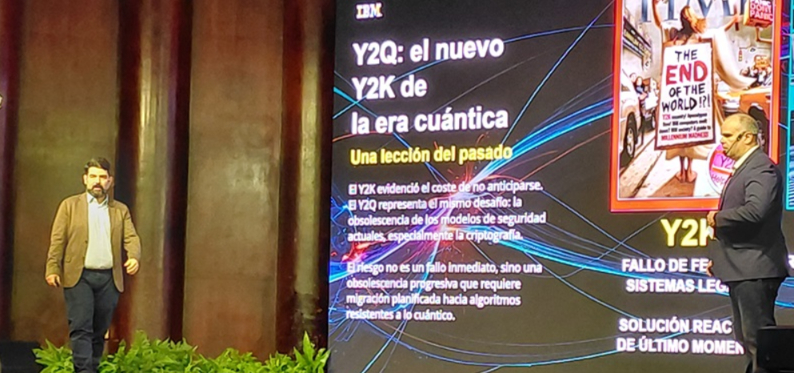
En la conferencia “Construyendo confianza digital en un mundo poscuántico”, Jonathan Ledo, de IBM Ecuador y Alexander Patarra, de IBM Brasil, trazaron un mapa de lo que viene: un cambio de época en la seguridad criptográfica y un desafío operativo que puede tomar más de una década.
Patarra abrió recordando que la discusión ya no es teórica. “La computación cuántica ya es y el problema real empieza a aparecer”, argumentando que la irrupción de esta tecnología obliga a revisar procesos, controles y marcos regulatorios.
Su metáfora del hotel —un sistema lleno de llaves, puertas, habitaciones y accesos que deben ser inventariados, modernizados y protegidos— sirvió para ilustrar la magnitud del reto, entender dónde están los activos criptográficos, cuáles están obsoletos y qué tan expuestos están los sistemas actuales.
Ledo llevó esa idea a un terreno más concreto: la criptoagilidad, la definió como la capacidad organizacional para adaptarse con rapidez a nuevos algoritmos, estándares y prácticas de seguridad, un ejercicio que requiere coordinación, visibilidad y planificación.
“Es cuestión de poder identificar dónde tengo todos mis activos criptográficos”, explicó, y añadió que la transición hacia algoritmos resistentes a la computación cuántica no necesita esperar a que existan máquinas cuánticas masivas; la preparación debe comenzar ahora.
Ambos especialistas recordaron que el riesgo no es nuevo, desde 1994, con el algoritmo de Shor, se sabe que la criptografía actual podría ser vulnerable ante un poder de cómputo cuántico suficientemente grande, lo que cambió es el horizonte temporal: organismos como NIST y consultoras globales estiman que el quiebre práctico de algoritmos podría ocurrir en tres o cuatro años.
Ese escenario, conocido como Y2Q, exige una carrera contrarreloj similar al Y2K, pero con un impacto mucho más profundo porque involucra datos, aplicaciones, protocolos, firmas digitales, APIs y sistemas legados.
El proceso, según IBM, comienza por el descubrimiento: revisar código fuente, identificar algoritmos incrustados, llaves expuestas, certificados vencidos y malas prácticas de desarrollo.
También implica mapear datos sensibles, su ciclo de vida y su ubicación, a partir de allí se construye un inventario de infraestructura, protocolos y servicios que dependen de criptografía vulnerable, con esa visibilidad se define la postura de seguridad criptográfica y se diseña un roadmap de transición.
El desafío no se limita a lo que la organización controla directamente, Patarra insistió en que la exposición también depende de proveedores, integradores y terceros que deben estar alineados con los nuevos estándares, la migración, dijo, “va a tomar de 7 a 12 años”, un plazo que obliga a actuar de inmediato para evitar cuellos de botella futuros.
Ledo detalló que IBM ya está desplegando tecnologías Quantum Safe para proteger canales de comunicación, aplicaciones web, móviles y APIs, incluso en sistemas que no pueden modificarse directamente.
La experiencia reciente muestra la escala del problema: en un caso de mercado, de 5000 archivos analizados se identificaron 4000 vulnerabilidades, desde certificados inválidos hasta llaves obsoletas.
“Esta empresa tiene ahora que empezar a arreglar estas 4000 vulnerabilidades”, se lee en el documento, un ejemplo que revela la magnitud operativa del cambio.
El mensaje final fue, la computación cuántica no es un tema de futuro, sino de preparación presente, la banca, las telecomunicaciones, la energía y cualquier sector que dependa de criptografía deben iniciar ya un proceso estructurado de descubrimiento, evaluación de riesgos, transición tecnológica y educación interna. }
La confianza digital en la era poscuántica no se construye con promesas, sino con inventarios, políticas, estándares y una estrategia de largo plazo que permita llegar a tiempo a un mundo donde la criptografía actual dejará de ser suficiente.
Temas relacionados:
Contenido relacionado
PagoDirecto y UNIMET impulsan el talento joven con una hackatón
La advertencia para los supermercados de América Latina
DaycoDay Caracas, alianzas tecnológicas para que los negocios no se detengan
Suiche 7B lanza el primer Pago Móvil por NFC en puntos de venta
La IA acelera la defensa, pero la ciberseguridad exige criterio humano y prevención