ESET revela que 25% de las empresas sigue sin protección mínima
Ciberseguridad corporativa en alerta
ESET revela que 25% de las empresas sigue sin protección mínima
Javier Flores31 may, 2026
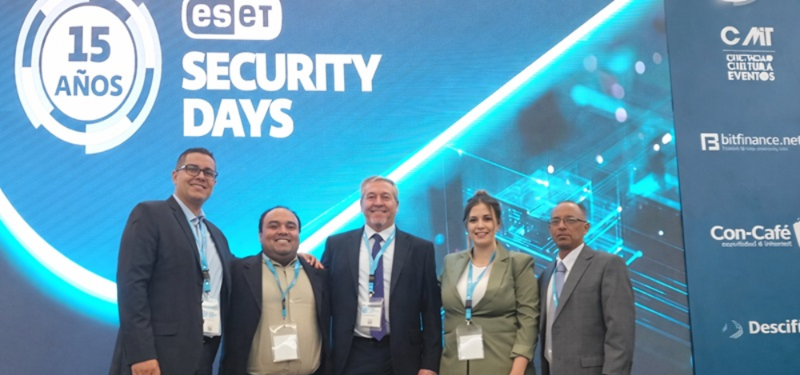
El ESET Security Day 2026 llevado a cabo en un prestigioso hotel capitalino de la gran Caracas, dejó ver que la región está entrando en una etapa crítica en materia de ciberseguridad.
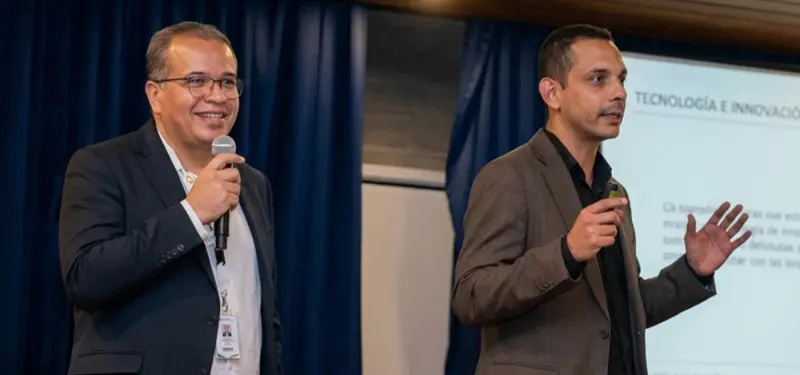
La jornada, abierta por Michele Flammia, Gerente general de ESET Venezuela, puso sobre la mesa un diagnóstico directo: las empresas latinoamericanas siguen expuestas a amenazas que ya no son hipotéticas, sino constantes, crecientes y cada vez más sofisticadas.
Los especialistas como, Camila Oliveria, Channel Manager Eset Latinoamérica, José Luis Rangel, Gerente de Comercialización y Carlos López Gerente de Soporte de Eset Venezuela, recordaron que muchas organizaciones continúan operando con brechas básicas.
Una de cada cuatro empresas en Venezuela y la región no cuenta ni siquiera con protección antimalware elemental, un dato que se mantiene prácticamente igual desde 2025.
A esto se suma que solo 41% dispone de soluciones de detección y respuesta, a pesar de que los laboratorios de ESET procesan más de 100.000 muestras de nuevo malware cada día. El panorama se agrava con un crecimiento del 19% del malware dirigido específicamente a Latinoamérica durante 2025.
El evento también abordó un punto que incomoda a más de un gerente: 39% de las organizaciones no tiene políticas claras sobre el uso de herramientas de inteligencia artificial, aun cuando ya forman parte de sus procesos internos.
La falta de lineamientos abre un flanco adicional en un entorno donde los ataques autónomos, impulsados por IA, evolucionan más rápido que la capacidad de defensa de muchas compañías.
Los consultores de ESET insistieron en que las preguntas que antes parecían exageradas —¿qué pasa si nos ataca un grupo APT?, ¿qué ocurre si un ataque autónomo irrumpe en nuestra red?, ¿qué impacto tendría un ataque facilitado por computación cuántica?— hoy son parte del día a día.
La reflexión central fue directa: ¿qué están haciendo realmente las empresas para protegerse de los ataques actuales, no de los futuros?
Durante la demostración técnica, ESET mostró cómo su consola XDR permite visualizar incidentes en tiempo real, correlacionar eventos que a simple vista parecen aislados y automatizar acciones de contención.
El asistente de inteligencia artificial integrado guía al administrador en la interpretación del incidente, identifica procesos sospechosos, rastrea comportamientos en otros equipos y sugiere pasos concretos para aislar, bloquear o desinfectar, la idea es reducir los tiempos de respuesta, que hoy son cada vez más cortos y determinantes.
El equipo de ESET adelantó además que, a partir del inicio del segundo semestre de 2026, estará disponible una tecnología de detección diseñada para bloquear la exfiltración de información confidencial antes de que ocurra, notificando y permitiendo gestionar el intento en tiempo real.
Una respuesta directa a un vector de ataque que crece de forma silenciosa: la fuga interna de datos.
El mensaje fue que la prevención ya no puede basarse en evitar los ataques del mañana, sino en contener los que están ocurriendo hoy.
La ciberseguridad dejó de ser un asunto exclusivo del área técnica; involucra a todos los niveles de la organización y exige educación, políticas claras y herramientas capaces de anticipar comportamientos anómalos antes de que se conviertan en un impacto operativo.
ESET revela que 25% de las empresas sigue sin protección mínima
Javier Flores31 may, 2026
El ESET Security Day 2026 llevado a cabo en un prestigioso hotel capitalino de la gran Caracas, dejó ver que la región está entrando en una etapa crítica en materia de ciberseguridad.
La jornada, abierta por Michele Flammia, Gerente general de ESET Venezuela, puso sobre la mesa un diagnóstico directo: las empresas latinoamericanas siguen expuestas a amenazas que ya no son hipotéticas, sino constantes, crecientes y cada vez más sofisticadas.
Los especialistas como, Camila Oliveria, Channel Manager Eset Latinoamérica, José Luis Rangel, Gerente de Comercialización y Carlos López Gerente de Soporte de Eset Venezuela, recordaron que muchas organizaciones continúan operando con brechas básicas.
Una de cada cuatro empresas en Venezuela y la región no cuenta ni siquiera con protección antimalware elemental, un dato que se mantiene prácticamente igual desde 2025.
A esto se suma que solo 41% dispone de soluciones de detección y respuesta, a pesar de que los laboratorios de ESET procesan más de 100.000 muestras de nuevo malware cada día. El panorama se agrava con un crecimiento del 19% del malware dirigido específicamente a Latinoamérica durante 2025.
El evento también abordó un punto que incomoda a más de un gerente: 39% de las organizaciones no tiene políticas claras sobre el uso de herramientas de inteligencia artificial, aun cuando ya forman parte de sus procesos internos.
La falta de lineamientos abre un flanco adicional en un entorno donde los ataques autónomos, impulsados por IA, evolucionan más rápido que la capacidad de defensa de muchas compañías.
Los consultores de ESET insistieron en que las preguntas que antes parecían exageradas —¿qué pasa si nos ataca un grupo APT?, ¿qué ocurre si un ataque autónomo irrumpe en nuestra red?, ¿qué impacto tendría un ataque facilitado por computación cuántica?— hoy son parte del día a día.
La reflexión central fue directa: ¿qué están haciendo realmente las empresas para protegerse de los ataques actuales, no de los futuros?
Durante la demostración técnica, ESET mostró cómo su consola XDR permite visualizar incidentes en tiempo real, correlacionar eventos que a simple vista parecen aislados y automatizar acciones de contención.
El asistente de inteligencia artificial integrado guía al administrador en la interpretación del incidente, identifica procesos sospechosos, rastrea comportamientos en otros equipos y sugiere pasos concretos para aislar, bloquear o desinfectar, la idea es reducir los tiempos de respuesta, que hoy son cada vez más cortos y determinantes.
El equipo de ESET adelantó además que, a partir del inicio del segundo semestre de 2026, estará disponible una tecnología de detección diseñada para bloquear la exfiltración de información confidencial antes de que ocurra, notificando y permitiendo gestionar el intento en tiempo real.
Una respuesta directa a un vector de ataque que crece de forma silenciosa: la fuga interna de datos.
El mensaje fue que la prevención ya no puede basarse en evitar los ataques del mañana, sino en contener los que están ocurriendo hoy.
La ciberseguridad dejó de ser un asunto exclusivo del área técnica; involucra a todos los niveles de la organización y exige educación, políticas claras y herramientas capaces de anticipar comportamientos anómalos antes de que se conviertan en un impacto operativo.