La ciberseguridad ahora se habla en millones de dólares
El fin de los "parches" técnicos
La ciberseguridad ahora se habla en millones de dólares
Javier Flores09 jun, 2026
Ignacio Triana, Director de Tecnología en Trend IA, advierte que los directorios financieros no necesitan más reportes de virus bloqueados, sino la traducción exacta del ciberriesgo al lenguaje del negocio o sea el impacto económico.
El viejo paradigma de la ciberseguridad ha muerto, o al menos, se ha vuelto peligrosamente obsoleto para el sector financiero, durante años, las juntas directivas han mirado de reojo a sus departamentos de tecnología como un mal necesario; un "freno" operativo que consume presupuesto bajo la promesa abstracta de mantener a salvo los servidores.
Sin embargo, hoy que la Inteligencia Artificial permite que un estudiante universitario se convierta en un hacker de alto calibre en cuestión de horas, el riesgo ya no se puede medir en planillas de Excel ni en mapas de calor subjetivos.
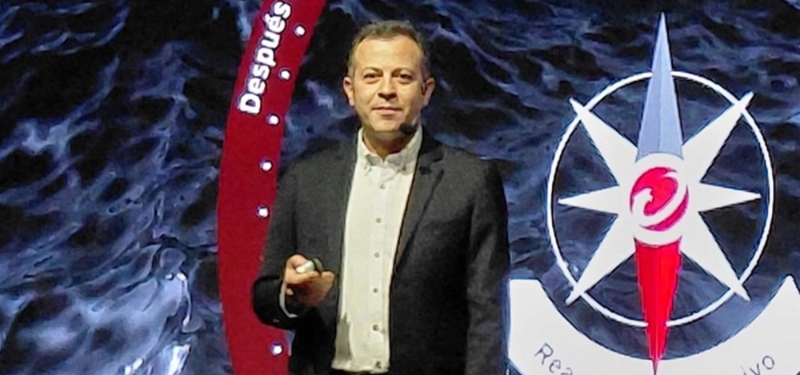
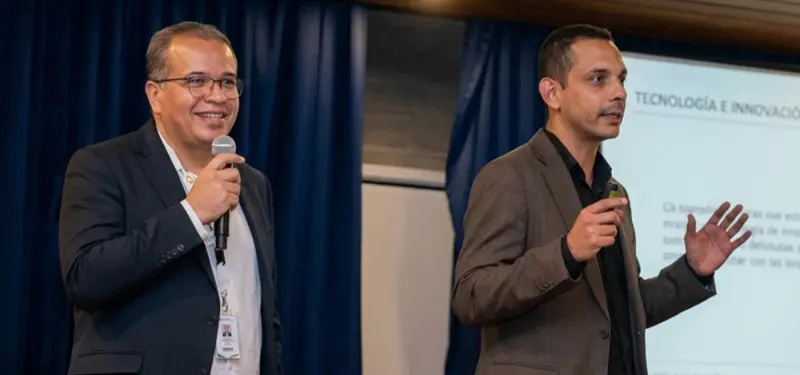
Así de contundente fue la premisa de Ignacio Triana Cortés, Director de Tecnología para NOLA (región norte y sur de Latinoamérica) en Trend IA, durante su reciente intervención en el evento organizado por ASOBANCA, el mensaje para la banca y las finanzas es claro, quien no logre traducir las vulnerabilidades técnicas a pérdidas de dinero reales, está gestionando su empresa a ciegas.
La trampa de la reactividad, dinero que fluye solo cuando el barco se hunde
Uno de los puntos más críticos de la ponencia desnudó la psicología financiera ante las crisis, Triana expuso una realidad incómoda, las organizaciones destinan entre el 35% y el 65% de sus presupuestos de seguridad a la detección y respuesta (reactividad), mientras que solo asignan entre el 0% y el 5% a la predictividad.
"Seis meses antes de un ciberataque, a los líderes de seguridad les piden recortar gastos y personal, pero durante la brecha, el presupuesto surge de donde no se pensaba que había", ironizó el experto.
Esta desconexión financiera perpetúa un modelo reactivo que resulta sumamente costoso, la propuesta de valor hoy no es evitar el 100% de los ataques —lo cual calificó como una "gran falacia"— sino ralentizar al ciberdelincuente y anticiparse mediante la gestión proactiva del riesgo.
Adiós al lenguaje técnico, el nacimiento del CROC
Para cerrar la brecha entre el equipo operativo y la mesa directiva, el sector financiero debe adoptar metodologías científicas de cuantificación de riesgo. Triana planteó la integración de herramientas como la Simulación de Montecarlo y el framework FAIR para destruir la subjetividad de las auditorías anuales tradicionales.
Ya no basta con decirle a un CEO o CFO que "se bloquearon 200 ataques de ransomware", la conversación de valor debe responder preguntas estratégicas: ¿Cuánto dinero le cuesta al negocio la exfiltración de la Base de Datos A frente a la Base de Datos B? ¿Es viable adquirir una nueva compañía o lanzar una campaña agresiva con el nivel de riesgo actual de la infraestructura?
Es bajo esta lógica que emerge el concepto del CROC (Cyber Risk Operation Center), a diferencia del SOC (Cyber Operation Center) tradicional, diseñado exclusivamente para mitigar el fuego cuando el ataque ya ha ocurrido, el CROC opera en tiempo real analizando la telemetría de la infraestructura para priorizar las alertas basadas en el impacto macroeconómico.
Ciberseguridad transversal o el colapso del negocioLa intervención cerró con la exigencia de que la tecnología deje de ser un silo. El índice de ciberriesgo debe ser un valor absoluto, automatizado y verificable bajo estándares internacionales como el NIST 2.0.
Hoy un mercado financiero hiperconectado por la nube y la inteligencia artificial, la ciberseguridad ha dejado de ser un asunto de ingenieros, en estos momentos es la brújula que determina la viabilidad financiera de una corporación, el costo de sus pólizas de seguro y, en última instancia, su supervivencia en el mercado.
La mesa está servida para los tomadores de decisiones, o aprenden a hablar de riesgo en dólares, o pagarán las consecuencias en la misma moneda.
Los que pensábamos que la Inteligencia Artificial venía a resolver nuestros problemas, si no la sabemos utilizar, nos los puede complicar", advirtió Triana, citando reportes del World Economic Forum que auguran una transición global de la "turbulencia continua" al "caos absoluto" en los próximos diez años.
La ciberseguridad ahora se habla en millones de dólares
Javier Flores09 jun, 2026
Ignacio Triana, Director de Tecnología en Trend IA, advierte que los directorios financieros no necesitan más reportes de virus bloqueados, sino la traducción exacta del ciberriesgo al lenguaje del negocio o sea el impacto económico.
El viejo paradigma de la ciberseguridad ha muerto, o al menos, se ha vuelto peligrosamente obsoleto para el sector financiero, durante años, las juntas directivas han mirado de reojo a sus departamentos de tecnología como un mal necesario; un "freno" operativo que consume presupuesto bajo la promesa abstracta de mantener a salvo los servidores.
Sin embargo, hoy que la Inteligencia Artificial permite que un estudiante universitario se convierta en un hacker de alto calibre en cuestión de horas, el riesgo ya no se puede medir en planillas de Excel ni en mapas de calor subjetivos.
Así de contundente fue la premisa de Ignacio Triana Cortés, Director de Tecnología para NOLA (región norte y sur de Latinoamérica) en Trend IA, durante su reciente intervención en el evento organizado por ASOBANCA, el mensaje para la banca y las finanzas es claro, quien no logre traducir las vulnerabilidades técnicas a pérdidas de dinero reales, está gestionando su empresa a ciegas.
La trampa de la reactividad, dinero que fluye solo cuando el barco se hunde
Uno de los puntos más críticos de la ponencia desnudó la psicología financiera ante las crisis, Triana expuso una realidad incómoda, las organizaciones destinan entre el 35% y el 65% de sus presupuestos de seguridad a la detección y respuesta (reactividad), mientras que solo asignan entre el 0% y el 5% a la predictividad.
"Seis meses antes de un ciberataque, a los líderes de seguridad les piden recortar gastos y personal, pero durante la brecha, el presupuesto surge de donde no se pensaba que había", ironizó el experto.
Esta desconexión financiera perpetúa un modelo reactivo que resulta sumamente costoso, la propuesta de valor hoy no es evitar el 100% de los ataques —lo cual calificó como una "gran falacia"— sino ralentizar al ciberdelincuente y anticiparse mediante la gestión proactiva del riesgo.
Adiós al lenguaje técnico, el nacimiento del CROC
Para cerrar la brecha entre el equipo operativo y la mesa directiva, el sector financiero debe adoptar metodologías científicas de cuantificación de riesgo. Triana planteó la integración de herramientas como la Simulación de Montecarlo y el framework FAIR para destruir la subjetividad de las auditorías anuales tradicionales.
Ya no basta con decirle a un CEO o CFO que "se bloquearon 200 ataques de ransomware", la conversación de valor debe responder preguntas estratégicas: ¿Cuánto dinero le cuesta al negocio la exfiltración de la Base de Datos A frente a la Base de Datos B? ¿Es viable adquirir una nueva compañía o lanzar una campaña agresiva con el nivel de riesgo actual de la infraestructura?
Es bajo esta lógica que emerge el concepto del CROC (Cyber Risk Operation Center), a diferencia del SOC (Cyber Operation Center) tradicional, diseñado exclusivamente para mitigar el fuego cuando el ataque ya ha ocurrido, el CROC opera en tiempo real analizando la telemetría de la infraestructura para priorizar las alertas basadas en el impacto macroeconómico.
Ciberseguridad transversal o el colapso del negocioLa intervención cerró con la exigencia de que la tecnología deje de ser un silo. El índice de ciberriesgo debe ser un valor absoluto, automatizado y verificable bajo estándares internacionales como el NIST 2.0.
Hoy un mercado financiero hiperconectado por la nube y la inteligencia artificial, la ciberseguridad ha dejado de ser un asunto de ingenieros, en estos momentos es la brújula que determina la viabilidad financiera de una corporación, el costo de sus pólizas de seguro y, en última instancia, su supervivencia en el mercado.
La mesa está servida para los tomadores de decisiones, o aprenden a hablar de riesgo en dólares, o pagarán las consecuencias en la misma moneda.
Los que pensábamos que la Inteligencia Artificial venía a resolver nuestros problemas, si no la sabemos utilizar, nos los puede complicar", advirtió Triana, citando reportes del World Economic Forum que auguran una transición global de la "turbulencia continua" al "caos absoluto" en los próximos diez años.